← Todos los Skills · Automatización · Security Audit Lite

Security Audit Lite — resultado terminado
Runs inClaude Code Codex Cursor Muse Dot Grok Bot Cue OpenClaw Hermes
Necesitas:Tus notas de auditoría: audit.txt (líneas Project y Scope, una línea Check por cada área que revisaste — área | afirmación | evidencia — una línea Risk por cada riesgo que ya conoces — área | hallazgo | gravedad: Critical, High, Medium o Low | estado: open, fixed o accepted — y líneas Note opcionales). El área debe ser una de las 12 áreas fijas: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates.

Similar Skills

View all skills →

Qué obtienes

  • Una tabla de cobertura: las 12 áreas de la lista, cada una marcada como cubierta o sin revisar
  • Cada afirmación con su evidencia, para poder volver a comprobarla
  • Hallazgos abiertos ordenados primero Critical, luego High, Medium y Low
  • Riesgos corregidos y aceptados listados por separado, nunca mezclados con los abiertos
  • Cada vacío, error de entrada y advertencia nombrados en el informe

Ideal para

  • Hacer una revisión rápida de la lista de seguridad antes de un lanzamiento
  • Ver de un vistazo qué áreas de la lista aún no has revisado
  • Trabajar los riesgos conocidos en orden de gravedad, primero los Critical

No es para

  • Demostrar que el código no tiene vulnerabilidades: esta Skill no prueba código
  • Escanear un repositorio o encontrar vulnerabilidades automáticamente
  • Juzgar la gravedad de un hallazgo: tú la asignas, el script solo ordena

Resultado de ejemplo

Un ejemplo de lo que produce este Skill. Contenido de muestra, mostrado a modo de ilustración.

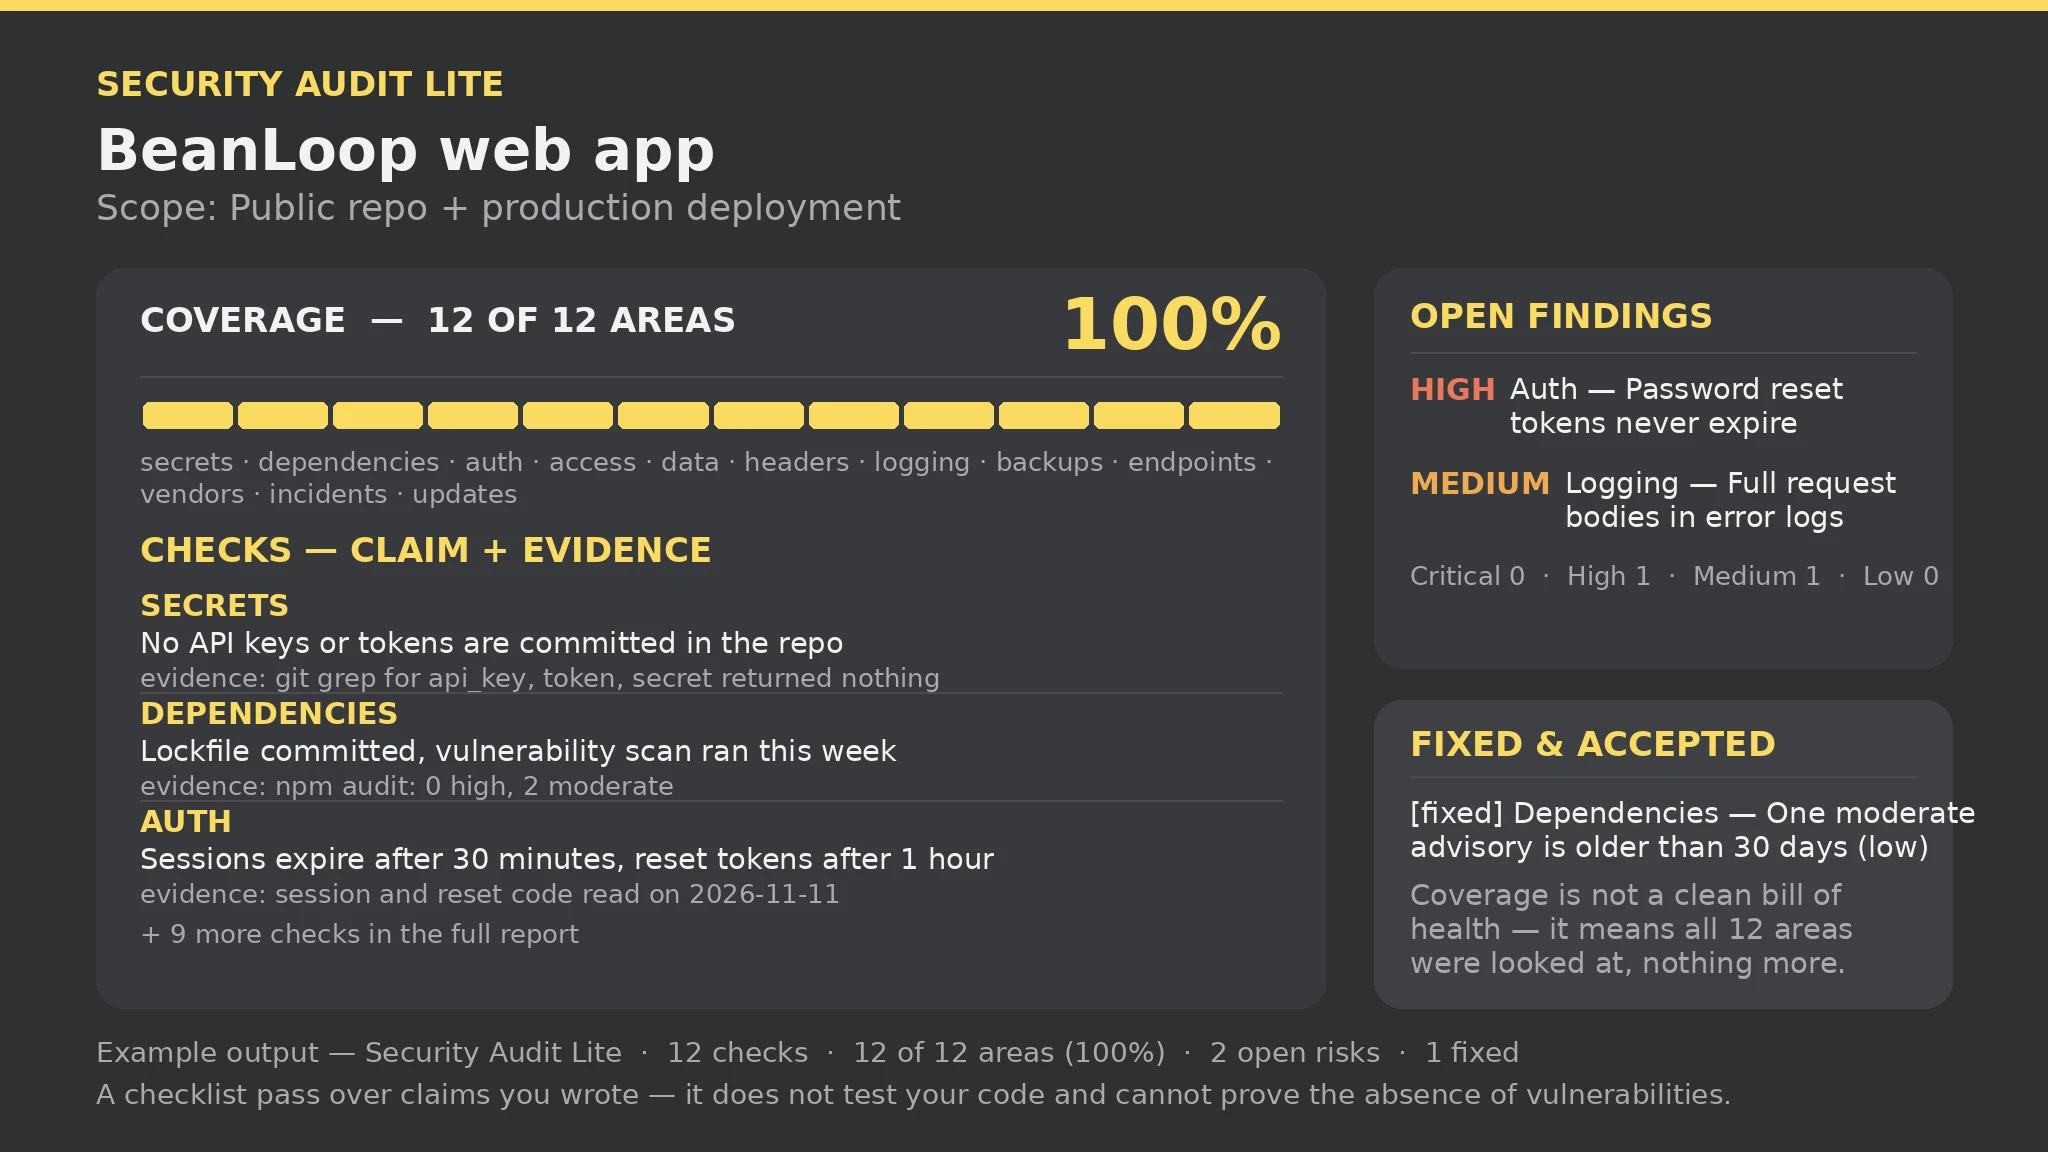
Security Audit Lite report — sample

Checks: 12 | Coverage: 12 of 12 areas (100%) | Open risks: 2 (High 1 · Medium 1) | Fixed: 1 | Gaps: 1 | Errors: 0 | Warnings: 0

Coverage: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates — all 12 covered.

Open findings (Critical first): [High] Auth — Password reset tokens never expire; [Medium] Logging — Error logs include full request bodies.

What this report is not: a checklist pass over claims you wrote — it does not test your code and cannot prove the absence of vulnerabilities. Coverage is not a clean bill of health.

Acerca de este Skill

You say
Haz una revisión de auditoría de seguridad por lista de verificación en este proyecto: las 12 áreas revisadas, los riesgos conocidos ordenados por gravedad.

Cómo instalarlo

  1. Copia el prompt de instalación en tu agente: Read https://skillu.dev/install/agent.md, then install the Security Audit Lite skill (security-audit-lite).
  2. O descarga el paquete del Skill desde esta página tras el lanzamiento y coloca su carpeta en el directorio de skills de tu agente.
  3. Llámalo con un comando de barra, p. ej. /security-audit-lite, y describe lo que quieres con palabras sencillas.

Preguntas frecuentes

¿Una cobertura del 100% significa que el proyecto es seguro?

No. El 100% solo significa que revisaste las 12 áreas y no te saltaste ninguna; un área cubierta puede seguir teniendo un hallazgo Critical abierto. La cobertura responde «¿miraste en todas partes?», no «¿es seguro?».

¿Qué pasa con una verificación sin evidencia?

Se descarta y se nombra en la sección de errores: una afirmación necesita evidencia (un comando que ejecutaste, un archivo que leíste o un resultado que viste). Añade la evidencia y vuelve a ejecutar.

Obtener Premium Explorar más Skills