← Tous les Skills · Automatisation · Security Audit Lite

Security Audit Lite — résultat terminé
Runs inClaude Code Codex Cursor Muse Dot Grok Bot Cue OpenClaw Hermes
Il vous faut :Vos notes d'audit : audit.txt (lignes Project et Scope, une ligne Check par domaine examiné — domaine | affirmation | preuve — une ligne Risk par risque déjà connu — domaine | constat | gravité : Critical, High, Medium ou Low | statut : open, fixed ou accepted — et des lignes Note facultatives). Le domaine doit être l'un des 12 domaines fixes : secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates.

Similar Skills

View all skills →

Ce que vous obtenez

  • Un tableau de couverture : les 12 domaines de la liste, chacun marqué couvert ou non examiné
  • Chaque affirmation avec sa preuve, pour pouvoir la vérifier à nouveau
  • Les constats ouverts ordonnés d'abord Critical, puis High, Medium et Low
  • Les risques corrigés et acceptés listés séparément, jamais mélangés avec les ouverts
  • Chaque lacune, erreur de saisie et avertissement nommés dans le rapport

Idéal pour

  • Faire une vérification rapide de la liste de sécurité avant un lancement
  • Voir d'un coup d'œil quels domaines de la liste vous n'avez pas encore examinés
  • Traiter les risques connus par ordre de gravité, d'abord les Critical

Pas pour

  • Prouver que le code n'a pas de vulnérabilités — cette Skill ne teste pas le code
  • Scanner un dépôt ou trouver des vulnérabilités automatiquement
  • Juger la gravité d'un constat — c'est vous qui l'attribuez, le script ne fait que trier

Exemple de résultat

Un exemple de ce que produit ce Skill. Contenu d'échantillon, montré à titre d'illustration.

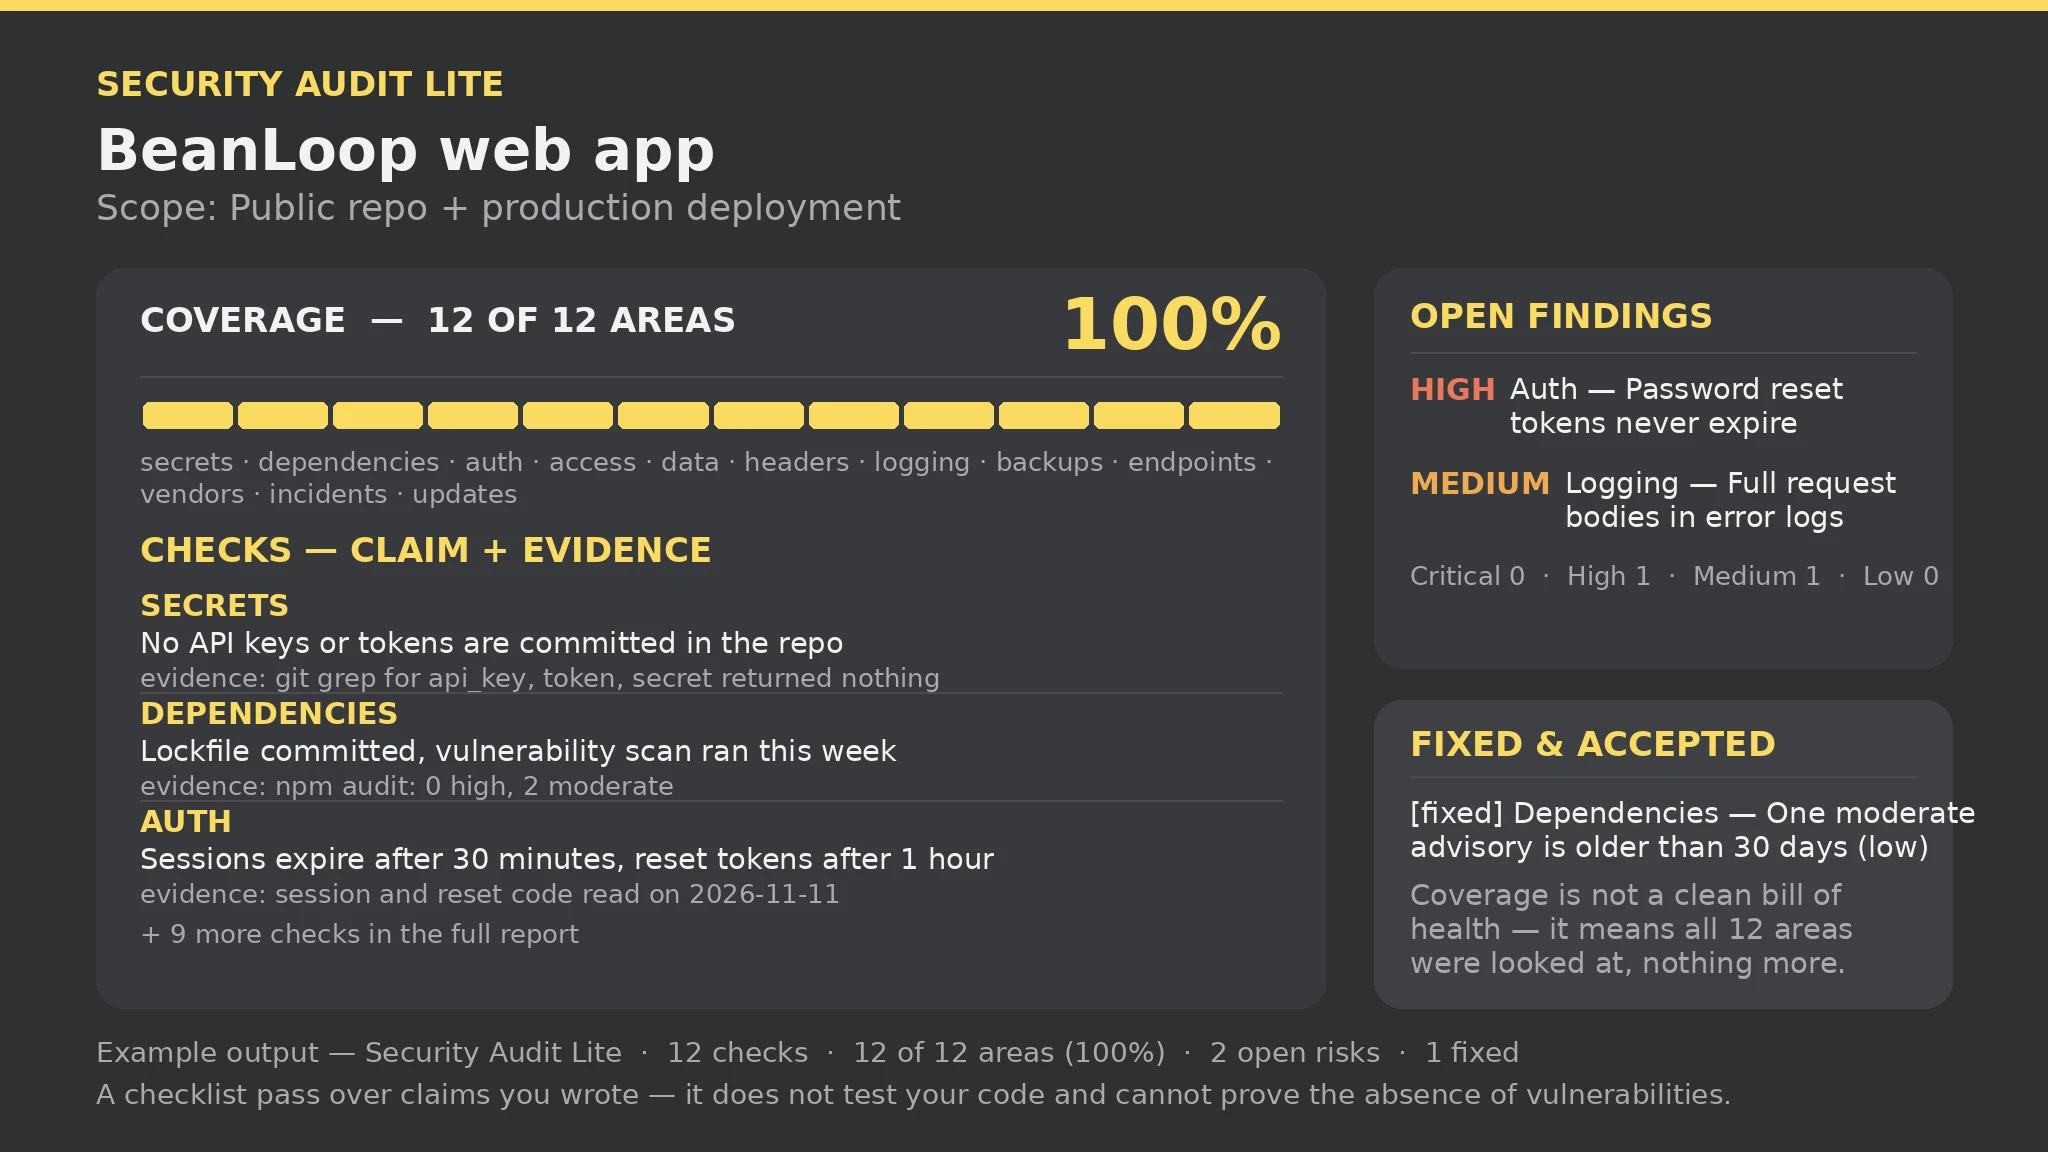
Security Audit Lite report — sample

Checks: 12 | Coverage: 12 of 12 areas (100%) | Open risks: 2 (High 1 · Medium 1) | Fixed: 1 | Gaps: 1 | Errors: 0 | Warnings: 0

Coverage: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates — all 12 covered.

Open findings (Critical first): [High] Auth — Password reset tokens never expire; [Medium] Logging — Error logs include full request bodies.

What this report is not: a checklist pass over claims you wrote — it does not test your code and cannot prove the absence of vulnerabilities. Coverage is not a clean bill of health.

À propos de ce Skill

You say
Faites une vérification d'audit de sécurité par liste de contrôle sur ce projet — les 12 domaines examinés, les risques connus ordonnés par gravité.

Comment l'installer

  1. Copiez l'invite d'installation dans votre agent : Read https://skillu.dev/install/agent.md, then install the Security Audit Lite skill (security-audit-lite).
  2. Ou téléchargez le paquet du Skill depuis cette page après le lancement et placez son dossier dans le répertoire de skills de votre agent.
  3. Appelez-le avec une commande barre oblique, p. ex. /security-audit-lite, et décrivez ce que vous voulez en mots simples.

Questions fréquentes

Une couverture de 100 % signifie-t-elle que le projet est sûr ?

Non. 100 % signifie seulement que vous avez examiné les 12 domaines et n'en avez sauté aucun ; un domaine couvert peut encore contenir un constat Critical ouvert. La couverture répond « avez-vous regardé partout ? », pas « est-ce sûr ? ».

Qu'arrive-t-il à une vérification sans preuve ?

Elle est écartée et nommée dans la section des erreurs : une affirmation a besoin d'une preuve (une commande exécutée, un fichier lu ou un résultat observé). Ajoutez la preuve et relancez.

Obtenir Premium Parcourir plus de Skills