← すべての Skills · 自動化 · Security Audit Lite
自動化 Premium
Security Audit Lite
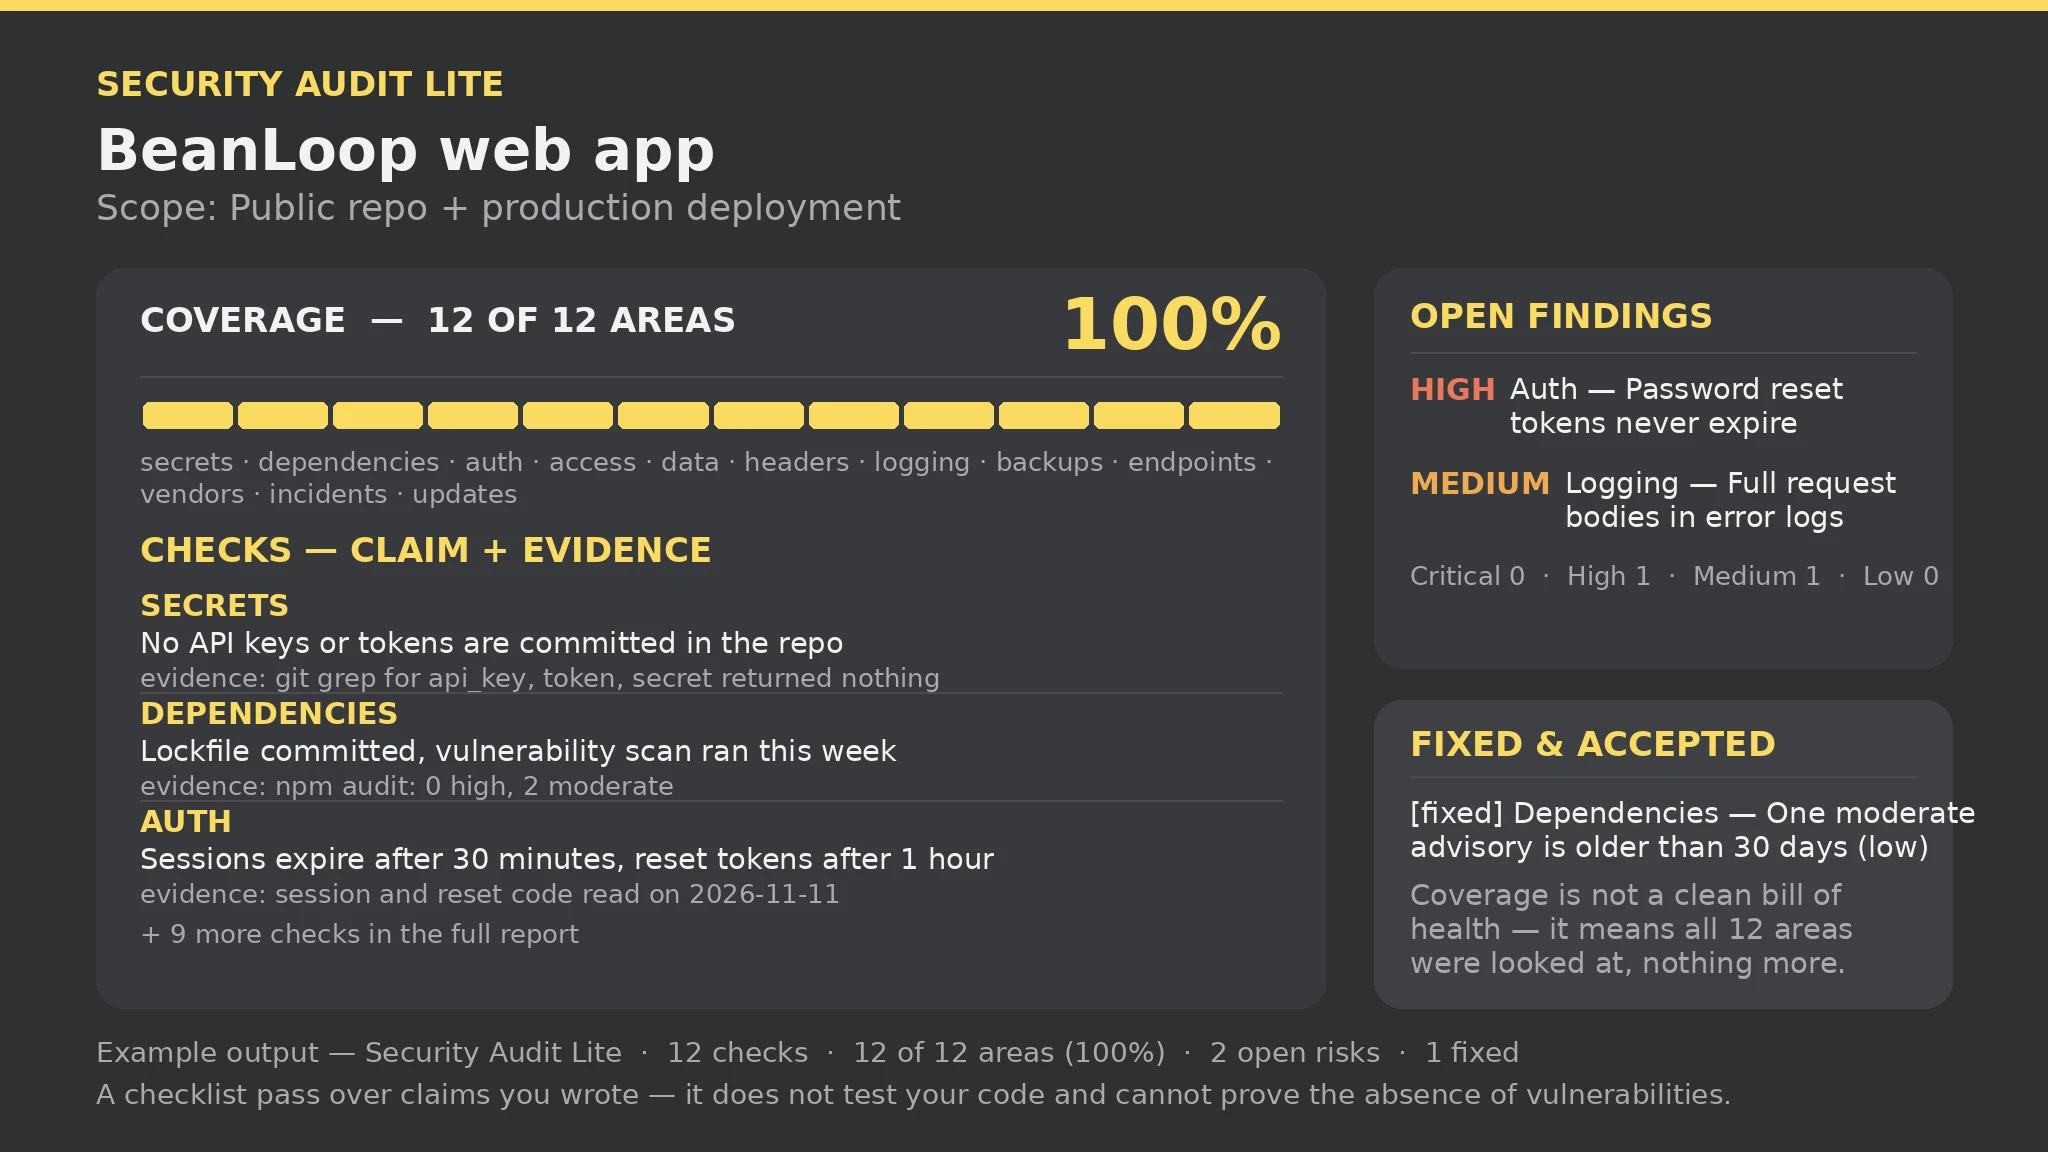
プレーンテキストの監査ファイルを、1つのプロジェクトのチェックリスト監査レポートに変えます。12の領域のうちどこを見てどこを見ていないか、各主張とその証拠、既知のリスクを Critical、High、Medium、Low の順に並べたものを含みます。コードをテストしないため、このパスでコードが安全だと証明されることは決してありません。
バージョン 1.0.0
Subscribe — All Skills, one subscription. No exclusions. Curated, verified, and continuously updated.
Premium でこの Skill を入手 プランを見る Install in your agent
あなたが書いたプレーンテキスト audit.txt を読み取ります。Project 行と Scope 行に、Check 行(領域 | 主張 | 証拠)、Risk 行(領域 | 発見 | 重要度:Critical、High、Medium、Low | ステータス:open、fixed、accepted)、任意の Note 行を加え、audit-report.md を生成します。最初にプロジェクトと範囲、次に12のチェックリスト領域のカバレッジ表、各主張と証拠の表、Critical、High、Medium、Low の順に並べた未対応の所見、修正済みと受容済みのリスク、メモが続きます。領域は、保持された Check 行が1つ以上あればカバー済みとみなします。カバレッジは12領域のうちカバーされた数のみです。ローカルのみ、標準ライブラリのみ。証拠のない主張、領域・重要度・ステータスが不明なリスクは破棄され明記され、重複する行は破棄され明記され、書き漏らしたリスクはレポートに載りません。これはチェックリストのパスであり、コードをテストせず、リポジトリをスキャンせず、脆弱性がないことを証明できません。
こんな方に最適 リリース前にセキュリティチェックリストを素早く確認する まだ見ていないチェックリスト領域を一目で見る 既知のリスクを重要度順に処理する。まず Critical から
Similar Skills View all skills →
得られるもの カバレッジ表:12のチェックリスト領域すべてに、カバー済みか未確認かを明記 各主張とその証拠。再確認できる 未対応の所見を Critical、High、Medium、Low の順に並べたもの 修正済みと受容済みのリスクを別に列挙。未対応のものと混同しない すべての欠落・入力エラー・警告をレポートに明記 こんな方に最適 リリース前にセキュリティチェックリストを素早く確認する まだ見ていないチェックリスト領域を一目で見る 既知のリスクを重要度順に処理する。まず Critical から 向いていない用途 コードに脆弱性がないことを証明すること——この Skill はコードをテストしません リポジトリのスキャンや脆弱性の自動検出 所見の重要度を判断すること——重要度はあなたが決め、スクリプトは並べるだけです
出力サンプル この Skill が生成するものの例です。サンプルコンテンツであり、説明用に表示しています。
Security Audit Lite report — sample

Checks: 12 | Coverage: 12 of 12 areas (100%) | Open risks: 2 (High 1 · Medium 1) | Fixed: 1 | Gaps: 1 | Errors: 0 | Warnings: 0

Coverage: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates — all 12 covered.

Open findings (Critical first): [High] Auth — Password reset tokens never expire; [Medium] Logging — Error logs include full request bodies.

What this report is not: a checklist pass over claims you wrote — it does not test your code and cannot prove the absence of vulnerabilities. Coverage is not a clean bill of health.
この Skill について
You say このプロジェクトにチェックリスト式のセキュリティ監査パスをかけてください。12領域を確認し、既知のリスクを重要度順に並べてください。インストール方法 インストールプロンプトをあなたのエージェントにコピーしてください: Read https://skillu.dev/install/agent.md, then install the Security Audit Lite skill (security-audit-lite). または、公開後にこのページから Skill パッケージをダウンロードし、そのフォルダをエージェントの skills ディレクトリに配置します。 スラッシュコマンドで呼び出します。例:/security-audit-lite。あとは欲しいものをそのまま言葉で伝えるだけです。 よくある質問 カバレッジ 100% はプロジェクトが安全だという意味ですか? いいえ。100% は12の領域すべてを見て、見落としがなかったという意味にすぎません。カバー済みの領域にも、未対応の Critical な所見が残っている場合があります。カバレッジが答えるのは「すべて見たか」であって、「安全か」ではありません。
証拠のない主張はどうなりますか? 破棄され、エラーの欄に明記されます。主張には証拠(実行したコマンド、読んだファイル、確認した結果)が必要です。証拠を追加して再実行してください。
Premium を入手 他の Skills を見る
 Skill
 Muse
 Dot
 Cue
 Hermes
 Premium
 Premium
 Free
 Premium