← Alle Skills · Automatisierung · Security Audit Lite

Security Audit Lite — fertige Ausgabe
Runs inClaude Code Codex Cursor Muse Dot Grok Bot Cue OpenClaw Hermes
Du brauchst:Deine Audit-Notizen: audit.txt (Project- und Scope-Zeilen, eine Check-Zeile pro Bereich, den du geprüft hast — Bereich | Aussage | Beleg — eine Risk-Zeile pro Risiko, das du bereits kennst — Bereich | Befund | Schweregrad: Critical, High, Medium oder Low | Status: open, fixed oder accepted — und optionale Note-Zeilen). Der Bereich muss einer der 12 festen Bereiche sein: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates.

Similar Skills

View all skills →

Das bekommst du

  • Eine Abdeckungstabelle: alle 12 Checklistenbereiche, jeder als abgedeckt oder ungeprüft markiert
  • Jede Aussage mit ihrem Beleg, damit sie erneut geprüft werden kann
  • Offene Befunde — geordnet zuerst Critical, dann High, Medium, Low
  • Behobene und akzeptierte Risiken getrennt gelistet, nie mit den offenen vermischt
  • Jede Lücke, jeder Eingabefehler und jede Warnung im Bericht benannt

Gut geeignet für

  • Einen schnellen Sicherheitschecklisten-Durchlauf vor einem Launch
  • Auf einen Blick sehen, welche Checklistenbereiche du noch nicht geprüft hast
  • Bekannte Risiken nach Schweregrad abarbeiten, zuerst die Critical-Befunde

Nicht geeignet für

  • Beweisen, dass Code keine Schwachstellen hat — dieser Skill testet keinen Code
  • Ein Repository scannen oder Schwachstellen automatisch finden
  • Den Schweregrad eines Befunds beurteilen — den legst du fest, das Skript ordnet nur

Beispielergebnis

Ein Beispiel dafür, was dieser Skill produziert. Beispielinhalt, zur Veranschaulichung gezeigt.

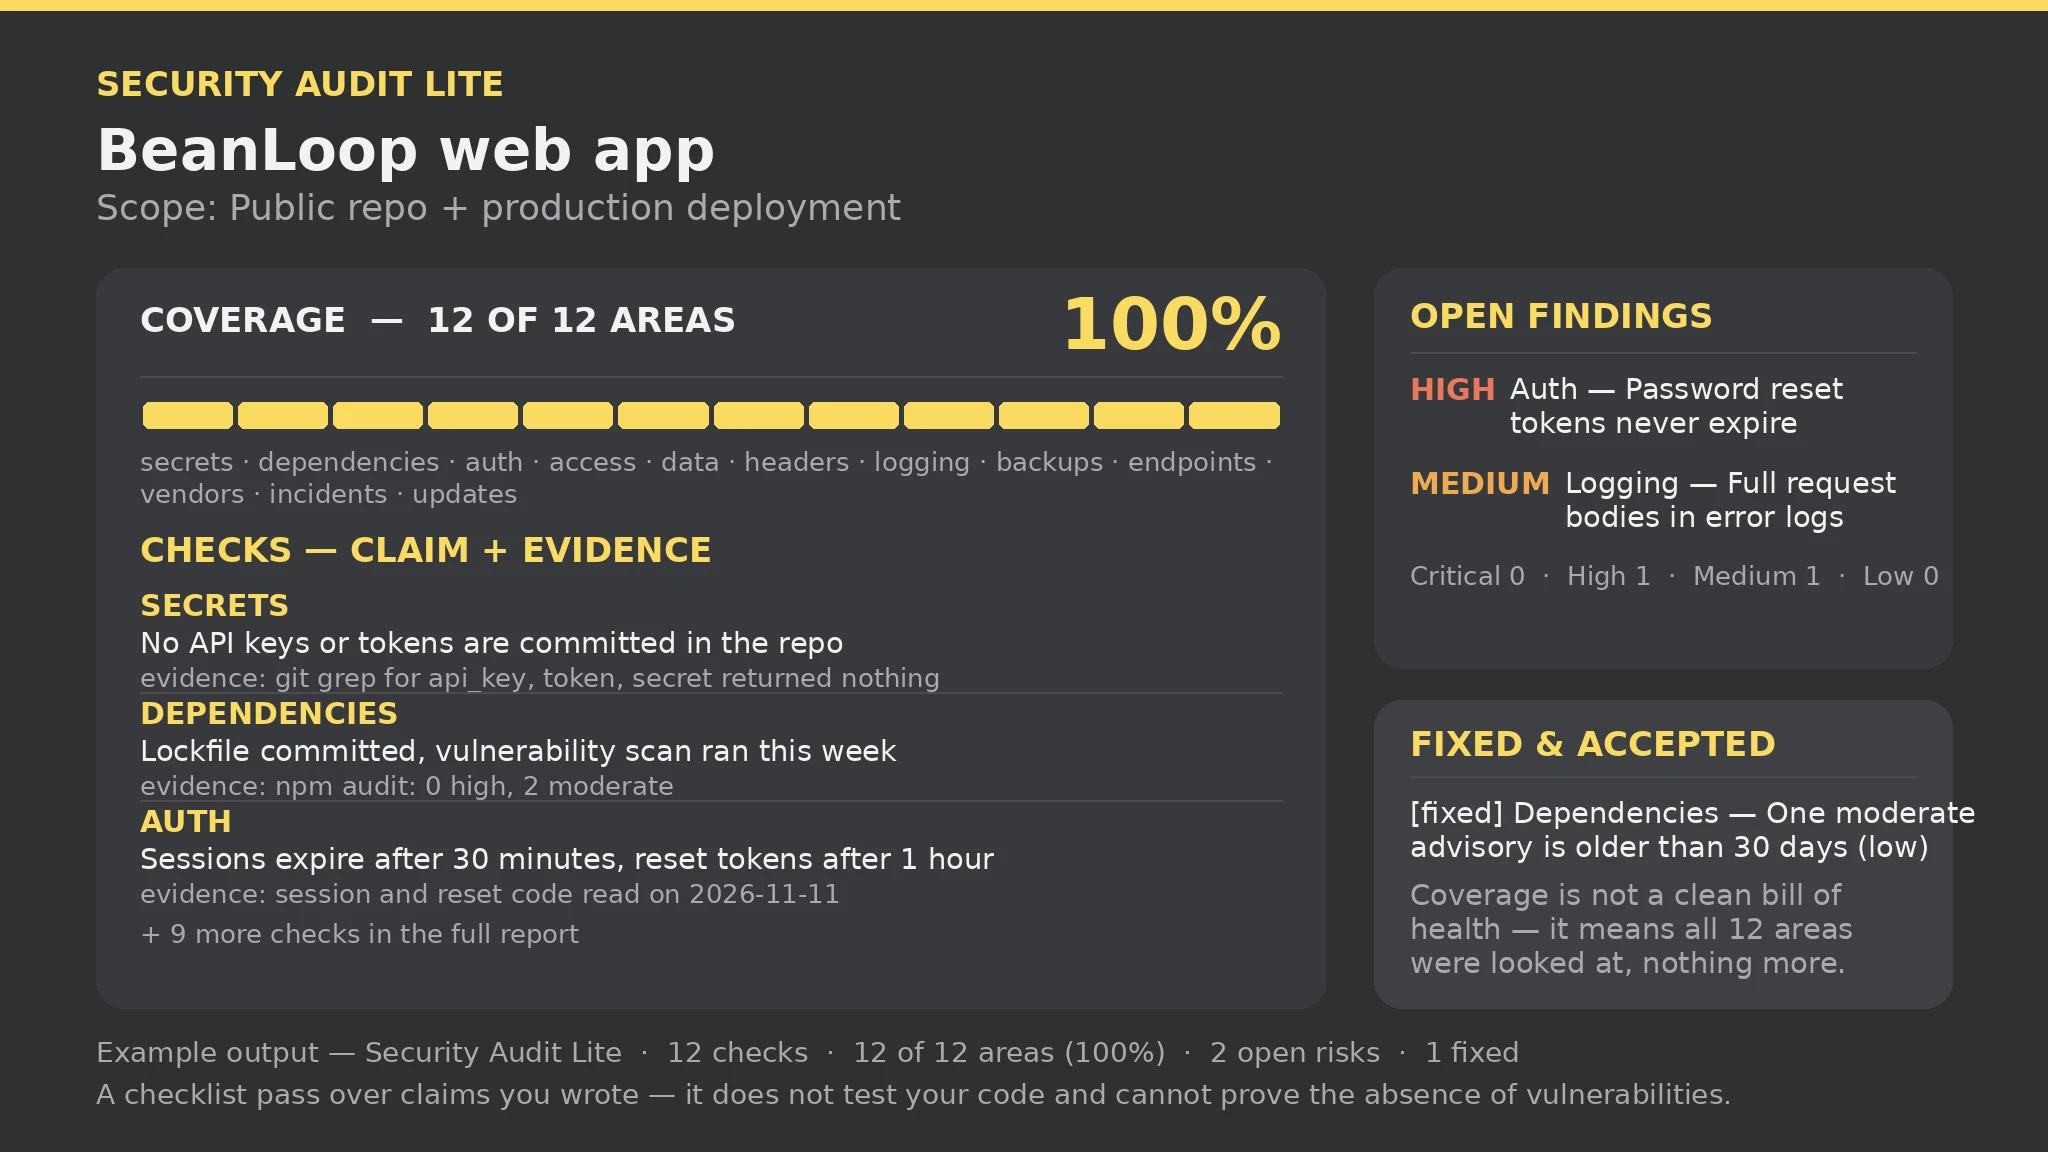
Security Audit Lite report — sample

Checks: 12 | Coverage: 12 of 12 areas (100%) | Open risks: 2 (High 1 · Medium 1) | Fixed: 1 | Gaps: 1 | Errors: 0 | Warnings: 0

Coverage: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates — all 12 covered.

Open findings (Critical first): [High] Auth — Password reset tokens never expire; [Medium] Logging — Error logs include full request bodies.

What this report is not: a checklist pass over claims you wrote — it does not test your code and cannot prove the absence of vulnerabilities. Coverage is not a clean bill of health.

Über diesen Skill

You say
Mach einen Checklisten-Sicherheitsaudit für dieses Projekt — alle 12 Bereiche geprüft, bekannte Risiken nach Schweregrad geordnet.

Installation

  1. Kopiere den Installations-Prompt in deinen Agenten: Read https://skillu.dev/install/agent.md, then install the Security Audit Lite skill (security-audit-lite).
  2. Oder lade das Skill-Paket nach dem Start von dieser Seite herunter und lege seinen Ordner in das Skills-Verzeichnis deines Agenten.
  3. Rufe ihn per Slash-Befehl auf, z. B. /security-audit-lite, und beschreibe in einfachen Worten, was du willst.

Häufige Fragen

Bedeutet 100 % Abdeckung, dass das Projekt sicher ist?

Nein. 100 % bedeutet nur, dass du alle 12 Bereiche geprüft und keinen ausgelassen hast; ein abgedeckter Bereich kann trotzdem einen offenen Critical-Befund enthalten. Die Abdeckung beantwortet „Hast du überall hingeschaut?“, nicht „Ist es sicher?“.

Was passiert mit einer Prüfung ohne Beleg?

Sie wird verworfen und im Fehlerabschnitt benannt — eine Aussage braucht einen Beleg (einen Befehl, den du ausgeführt hast, eine Datei, die du gelesen hast, oder ein Ergebnis, das du gesehen hast). Füge den Beleg hinzu und führe es erneut aus.

Premium holen Mehr Skills ansehen