← Todos os Skills · Automação · Security Audit Lite

Security Audit Lite — resultado finalizado
Runs inClaude Code Codex Cursor Muse Dot Grok Bot Cue OpenClaw Hermes
Você precisa de:Suas notas de auditoria: audit.txt (linhas Project e Scope, uma linha Check por cada área que você examinou — área | afirmação | evidência — uma linha Risk por cada risco que você já conhece — área | achado | gravidade: Critical, High, Medium ou Low | estado: open, fixed ou accepted — e linhas Note opcionais). A área deve ser uma das 12 áreas fixas: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates.

Similar Skills

View all skills →

O que você recebe

  • Uma tabela de cobertura: as 12 áreas da lista, cada uma marcada como coberta ou não examinada
  • Cada afirmação com sua evidência, para poder ser verificada novamente
  • Achados abertos ordenados primeiro Critical, depois High, Medium e Low
  • Riscos corrigidos e aceitos listados separadamente, nunca misturados com os abertos
  • Cada lacuna, erro de entrada e aviso nomeados no relatório

Ideal para

  • Fazer uma revisão rápida da lista de segurança antes de um lançamento
  • Ver de relance quais áreas da lista você ainda não examinou
  • Trabalhar os riscos conhecidos em ordem de gravidade, primeiro os Critical

Não serve para

  • Provar que o código não tem vulnerabilidades — esta Skill não testa código
  • Varrer um repositório ou encontrar vulnerabilidades automaticamente
  • Julgar a gravidade de um achado — você a atribui, o script apenas ordena

Resultado de exemplo

Um exemplo do que este Skill produz. Conteúdo de amostra, mostrado para ilustração.

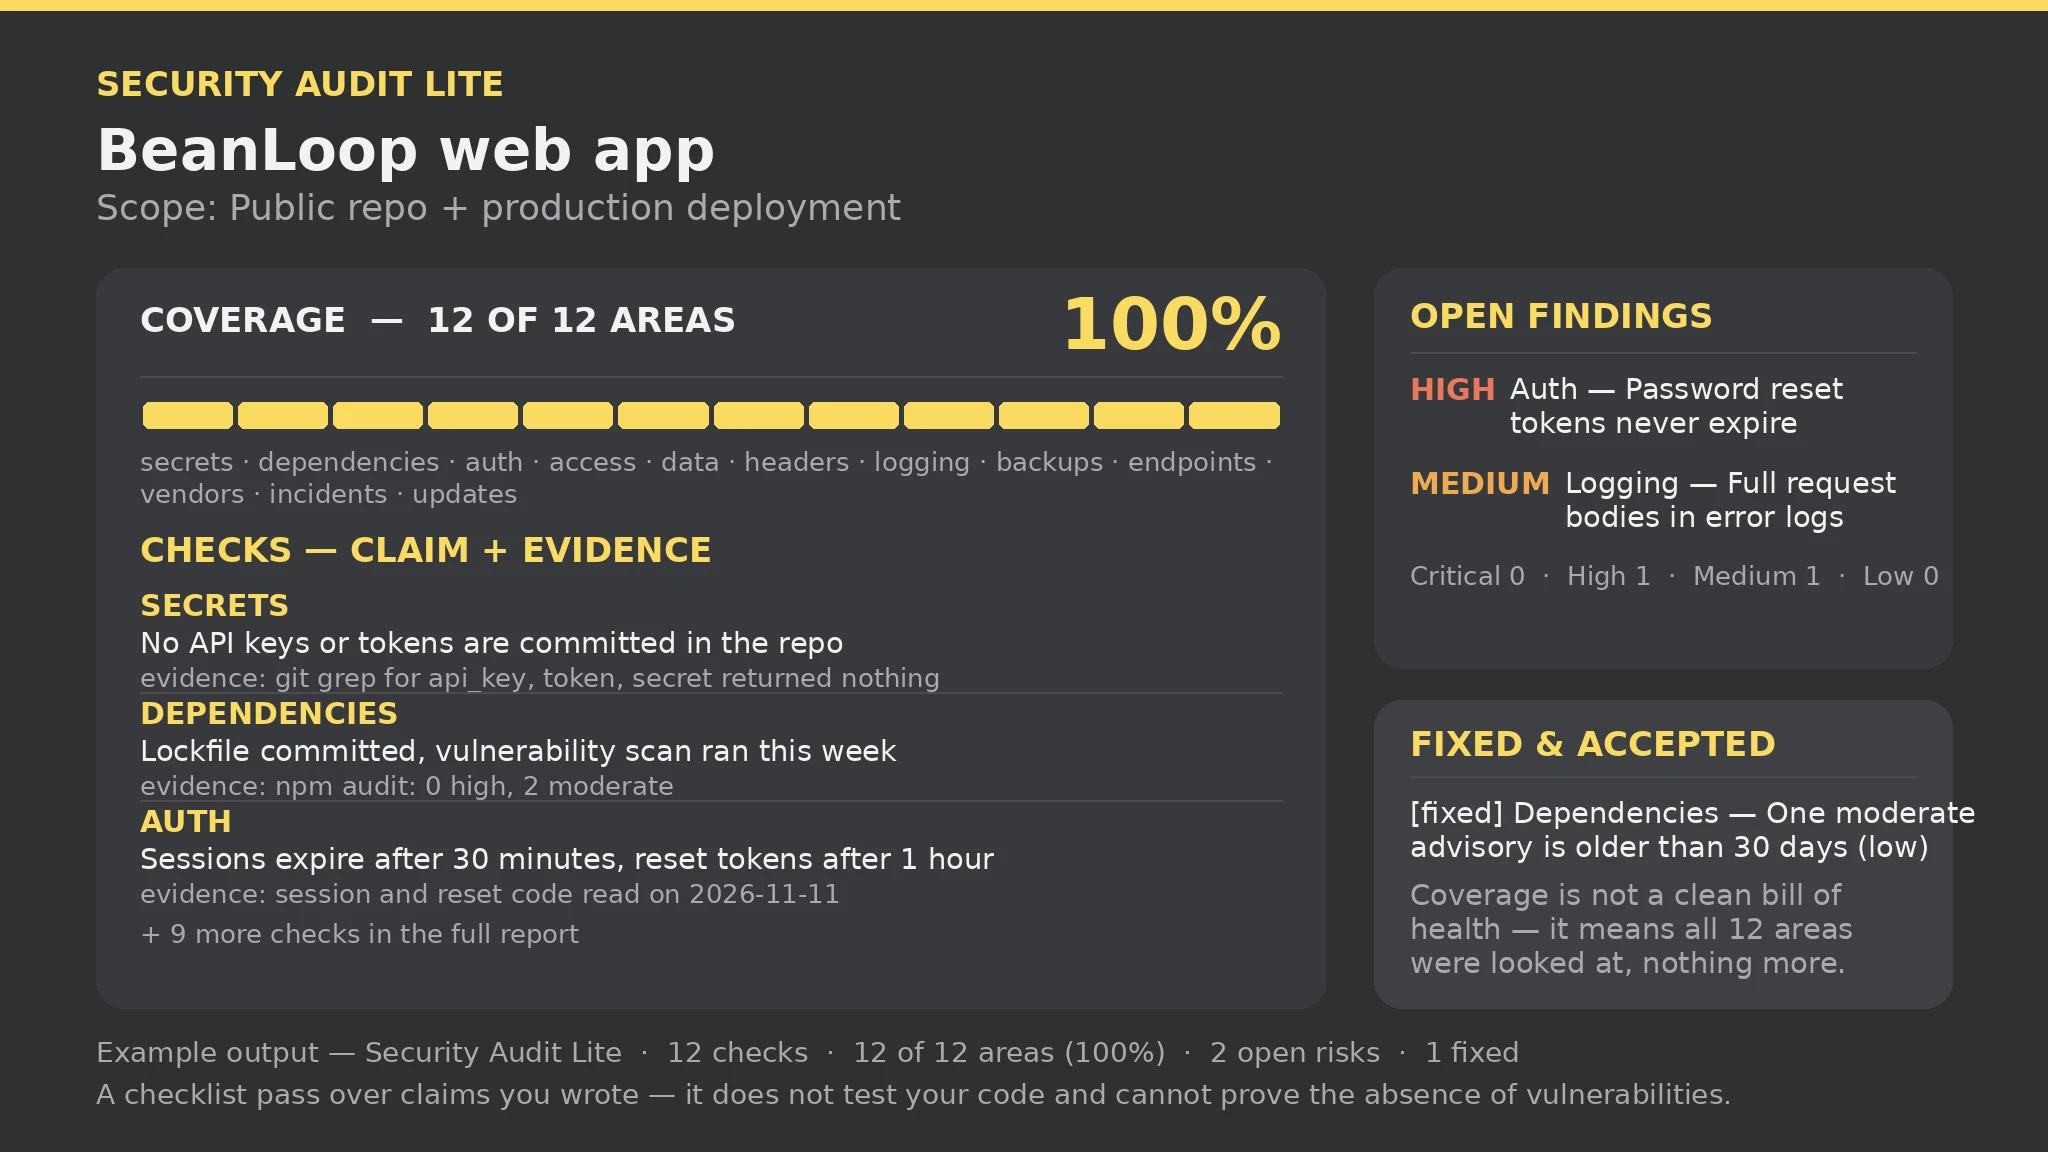
Security Audit Lite report — sample

Checks: 12 | Coverage: 12 of 12 areas (100%) | Open risks: 2 (High 1 · Medium 1) | Fixed: 1 | Gaps: 1 | Errors: 0 | Warnings: 0

Coverage: secrets, dependencies, auth, access, data, headers, logging, backups, endpoints, vendors, incidents, updates — all 12 covered.

Open findings (Critical first): [High] Auth — Password reset tokens never expire; [Medium] Logging — Error logs include full request bodies.

What this report is not: a checklist pass over claims you wrote — it does not test your code and cannot prove the absence of vulnerabilities. Coverage is not a clean bill of health.

Sobre este Skill

You say
Faça uma revisão de auditoria de segurança por lista de verificação neste projeto: as 12 áreas examinadas, os riscos conhecidos ordenados por gravidade.

Como instalar

  1. Copie o prompt de instalação no seu agente: Read https://skillu.dev/install/agent.md, then install the Security Audit Lite skill (security-audit-lite).
  2. Ou baixe o pacote do Skill nesta página após o lançamento e coloque a pasta dele no diretório de skills do seu agente.
  3. Chame-o com um comando de barra, ex.: /security-audit-lite, e descreva o que você quer em palavras simples.

Perguntas frequentes

Uma cobertura de 100% significa que o projeto é seguro?

Não. 100% só significa que você examinou as 12 áreas e não pulou nenhuma; uma área coberta ainda pode ter um achado Critical aberto. A cobertura responde «você olhou em todos os lugares?», não «é seguro?».

O que acontece com uma verificação sem evidência?

Ela é descartada e nomeada na seção de erros — uma afirmação precisa de evidência (um comando que você executou, um arquivo que leu ou um resultado que viu). Adicione a evidência e execute novamente.

Obter o Premium Ver mais Skills